In 30 Sekunden
- Am 21.10.2026: kritische RCE in PHP (CVE-2026-109618 / CVE-2026-109619) – ungepatchte Server können unautorisiert Code ausführen.
- Stichprobe aus unserem Datenpool (>3 Mio. Domänen): Viele Hoster zeigen die PHP-Version im Header.
- Nach ~24 h: IONOS und Strato schon stärker gepatcht; Hostinger in der Stichprobe fast durchgängig ungepatcht/EOL.
Servus zusammen,
in diesem Blogpost möchte ich euch grafisch zeigen, was so eine PHP-Sicherheitslücke bedeutet, wie die Provider darauf reagieren – und in welchem Ausmaß sie besteht. Oft ist der Umfang nicht klar, wenn solche Meldungen groß aufpoppen.
Kurze Aufklärung: Was ist eigentlich PHP?
Nicht jedem ist bekannt, was PHP ist oder wofür es da ist. Kurz runtergebrochen: PHP kümmert sich um die Codeausführung auf dem Server selbst. Damit werden ganz viele Webseiten gebaut – Buchungssysteme, Content-Management-Systeme wie WordPress, Shopsysteme und vieles mehr.
Der Vorteil: Die Verarbeitung findet auf dem Server statt – nicht im Browser, wie es bei JavaScript der Fall ist. Den Inhalt, der an Nutzer ausgeliefert wird, kann man entsprechend prozessieren und zum Beispiel abhängig vom Benutzer oder von anderen Signalen verändern.
Warum hat diese Sicherheitslücke so große Auswirkung?
Ohne eine genaue Prozentzahl zu nennen: Ein Großteil der Webseiten läuft auf PHP bzw. viele Webserver und Hoster stellen PHP bereit. Wenn eine Lücke ungewollte Aktionen auf Webservern ohne Authentifizierung erlaubt, hat das eine sehr hohe Wirkung aufs globale Hosting.
In dieser Schwachstelle war unautorisierte Code-Execution möglich. Das heißt: Man konnte dem Webserver Befehle überreichen, die er danach ausgeführt hat. Das kann unter anderem für DDoS-Attacken oder zum Angriff auf Systeme missbraucht werden.
Die CVEs in einem Satz
Am 21. Oktober 2026 hat das PHP-Projekt Fixes für zwei kritische RCEs veröffentlicht: CVE-2026-109618 (Speicherfehler bei Out-of-Memory) und CVE-2026-109619 (veralteter globaler Zustand). Beide können ohne Login zu Remote Code Execution führen – besonders riskant unter Apache mit mod_php. Sichere Versionen u. a.: 8.5.12, 8.4.27, 8.3.36, 8.2.35. PHP 8.1 und älter bekommen von der Community keine Security-Patches mehr.
Aus unserem Datenpool
Für die Aufbereitung haben wir wieder in unserem Datenpool gegraben – mittlerweile über 3 Millionen Domänen, angereichert unter anderem mit dem Hoster und Signalen wie der PHP-Version. Wir haben nicht alle 3 Millionen Domänen verarbeitet, sondern einen Stichprobensatz von mehreren Tausend randomisierten Domänen – und das grafisch aufbereitet.
Was uns Provider verraten
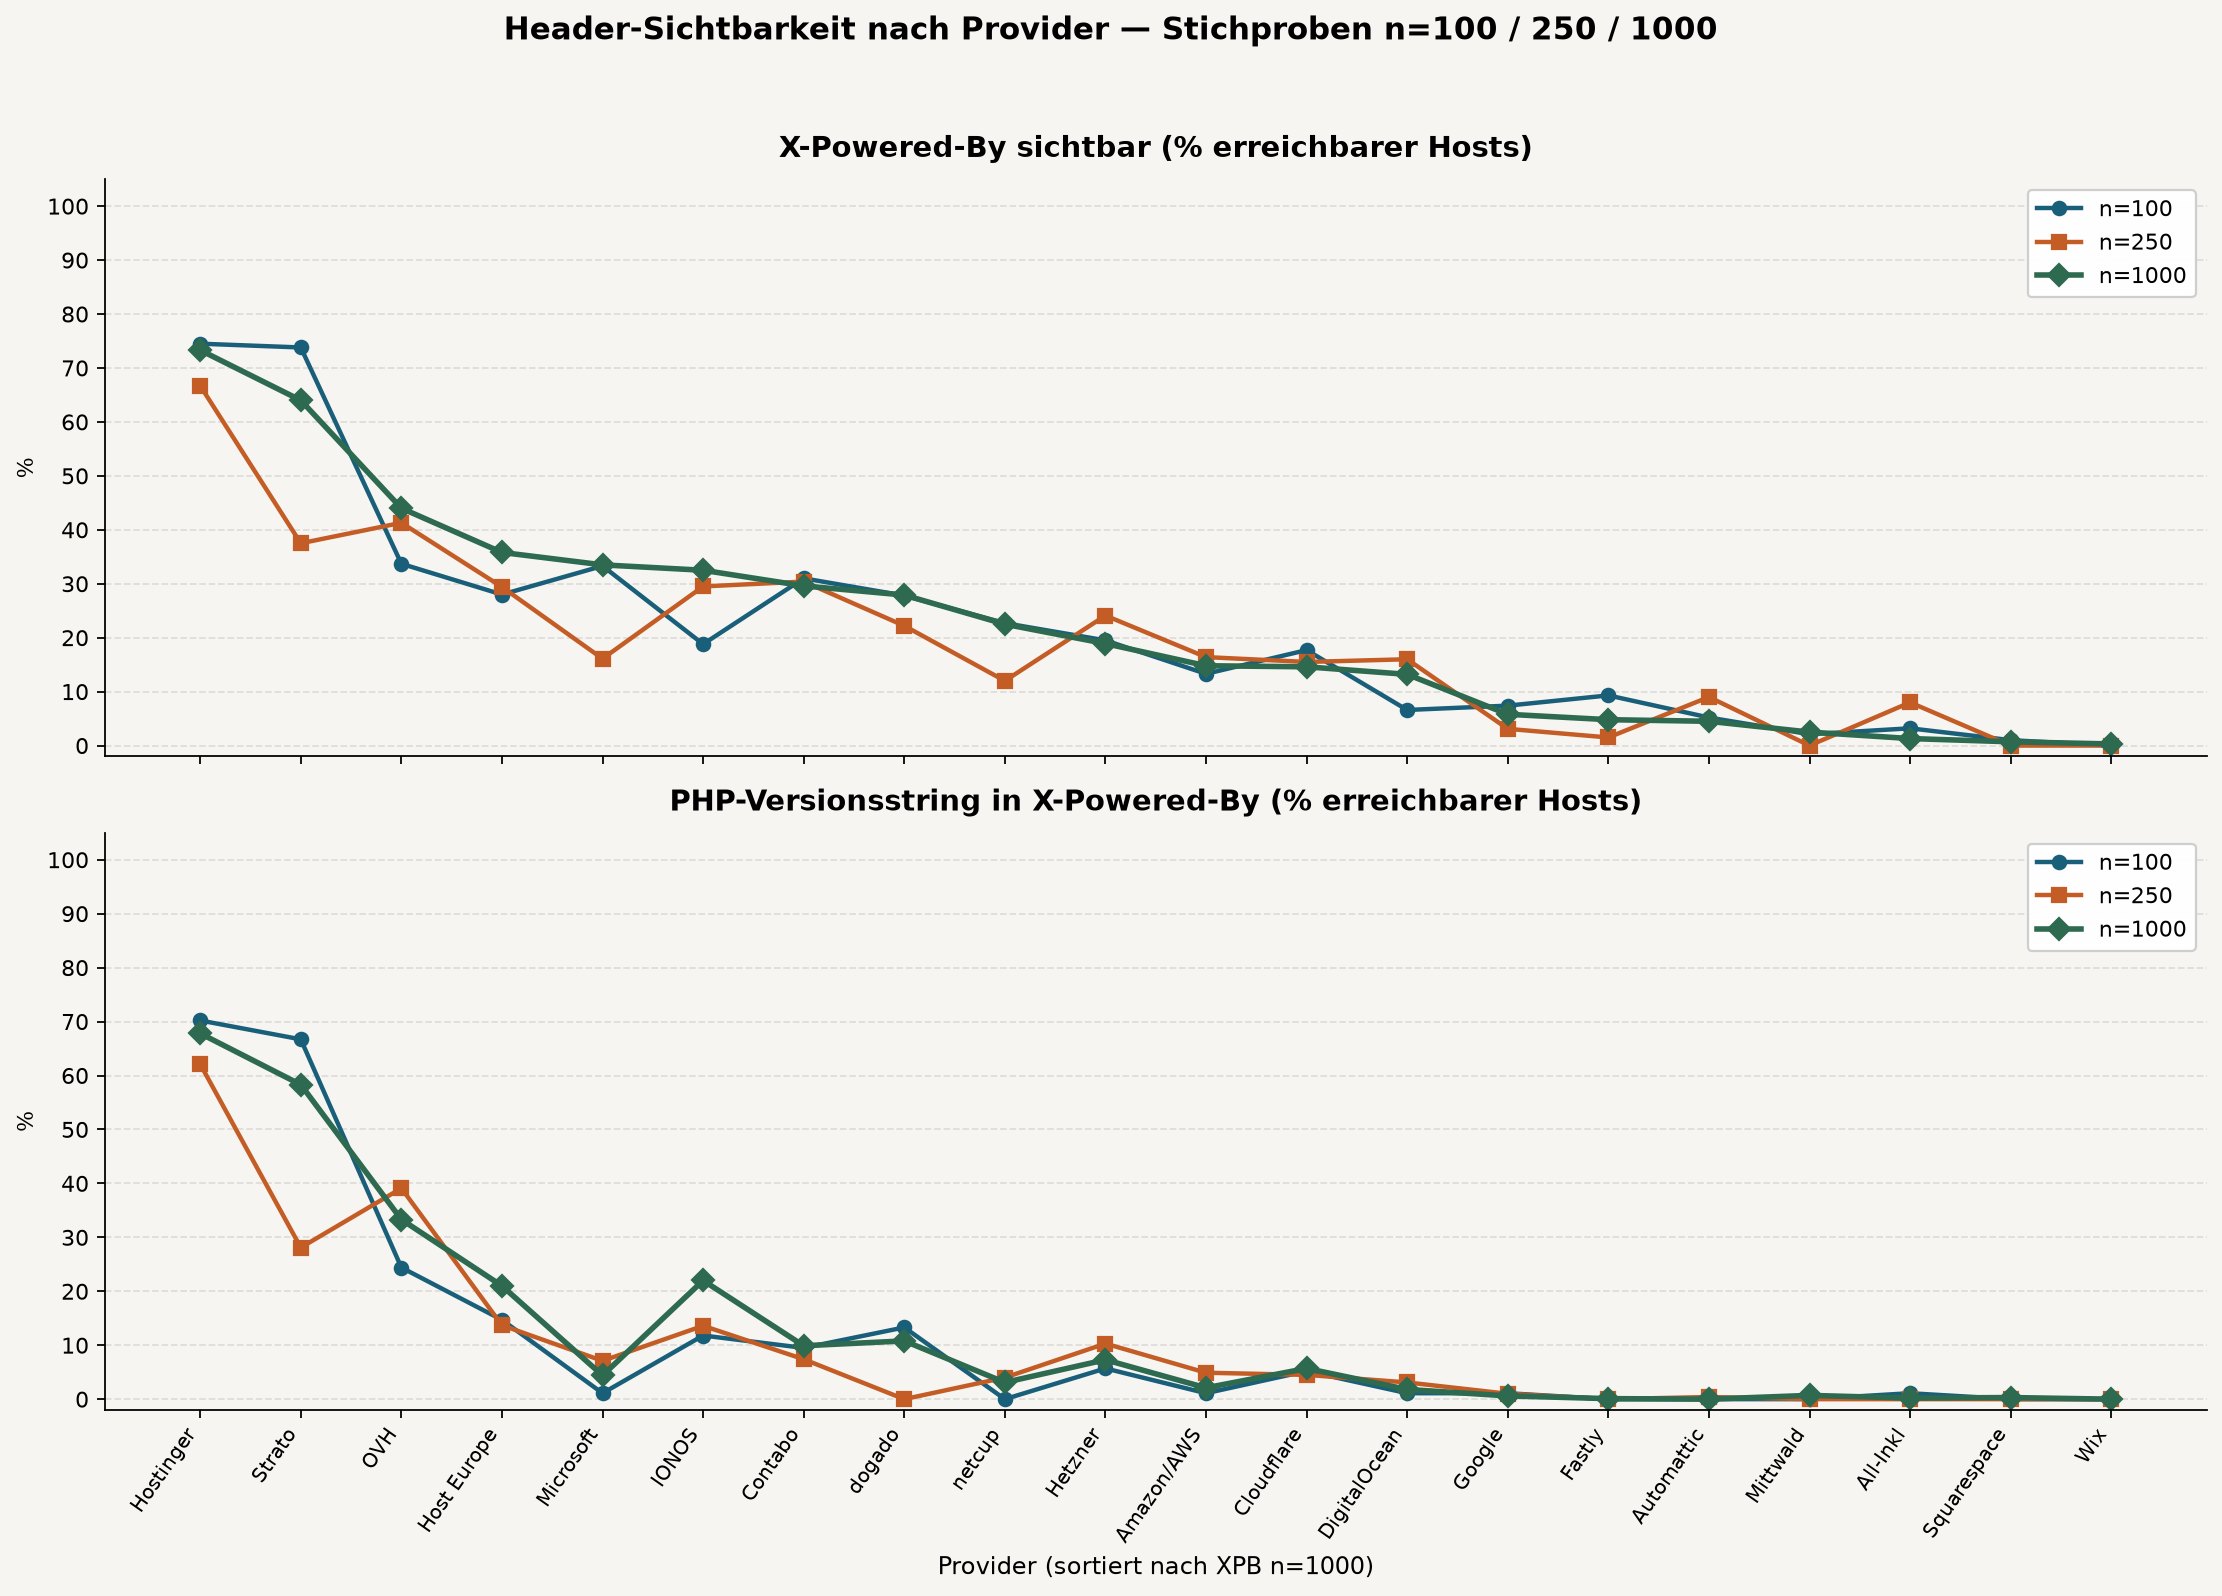
Wir haben die Domänen nach Providern gruppiert und geschaut: Wer verrät uns, welche PHP-Version eine Domäne fährt?
Technisch liegt das im sogenannten Header.
Was ist ein Header?
HTTP-Header sind Zusatzinformationen zur Kommunikation zwischen Browser und Server – und auch für andere Signale. Manche Server schicken dabei die PHP-Version mit (oft als X-Powered-By: PHP/…). Ob das passiert, hängt stark von Webserver- und PHP-Konfiguration ab. Ist der Header sichtbar, kann man pro Domäne die Version auslesen.
In unserer Stichprobe stellen unter anderem Hostinger, Strato, OVH, Host Europe und weitere diesen Header oft öffentlich bereit. Damit die Statistik nicht durch Mini-Hoster verzerrt wird, haben wir drei Stichproben gemacht: von 100 bis 1000 Domänen pro Hoster.
Wir gehen ins Detail: Wer hat schon gepatcht?
Bei Providern, die den PHP-Header bereitstellen, haben wir genauer hingeschaut: Je 1000 Domänen mit sichtbarem PHP-Header – wer hat schon angefangen zu patchen, wer noch nicht, und wie viele Domänen fahren ungepatchte bzw. End-of-Life-Versionen?
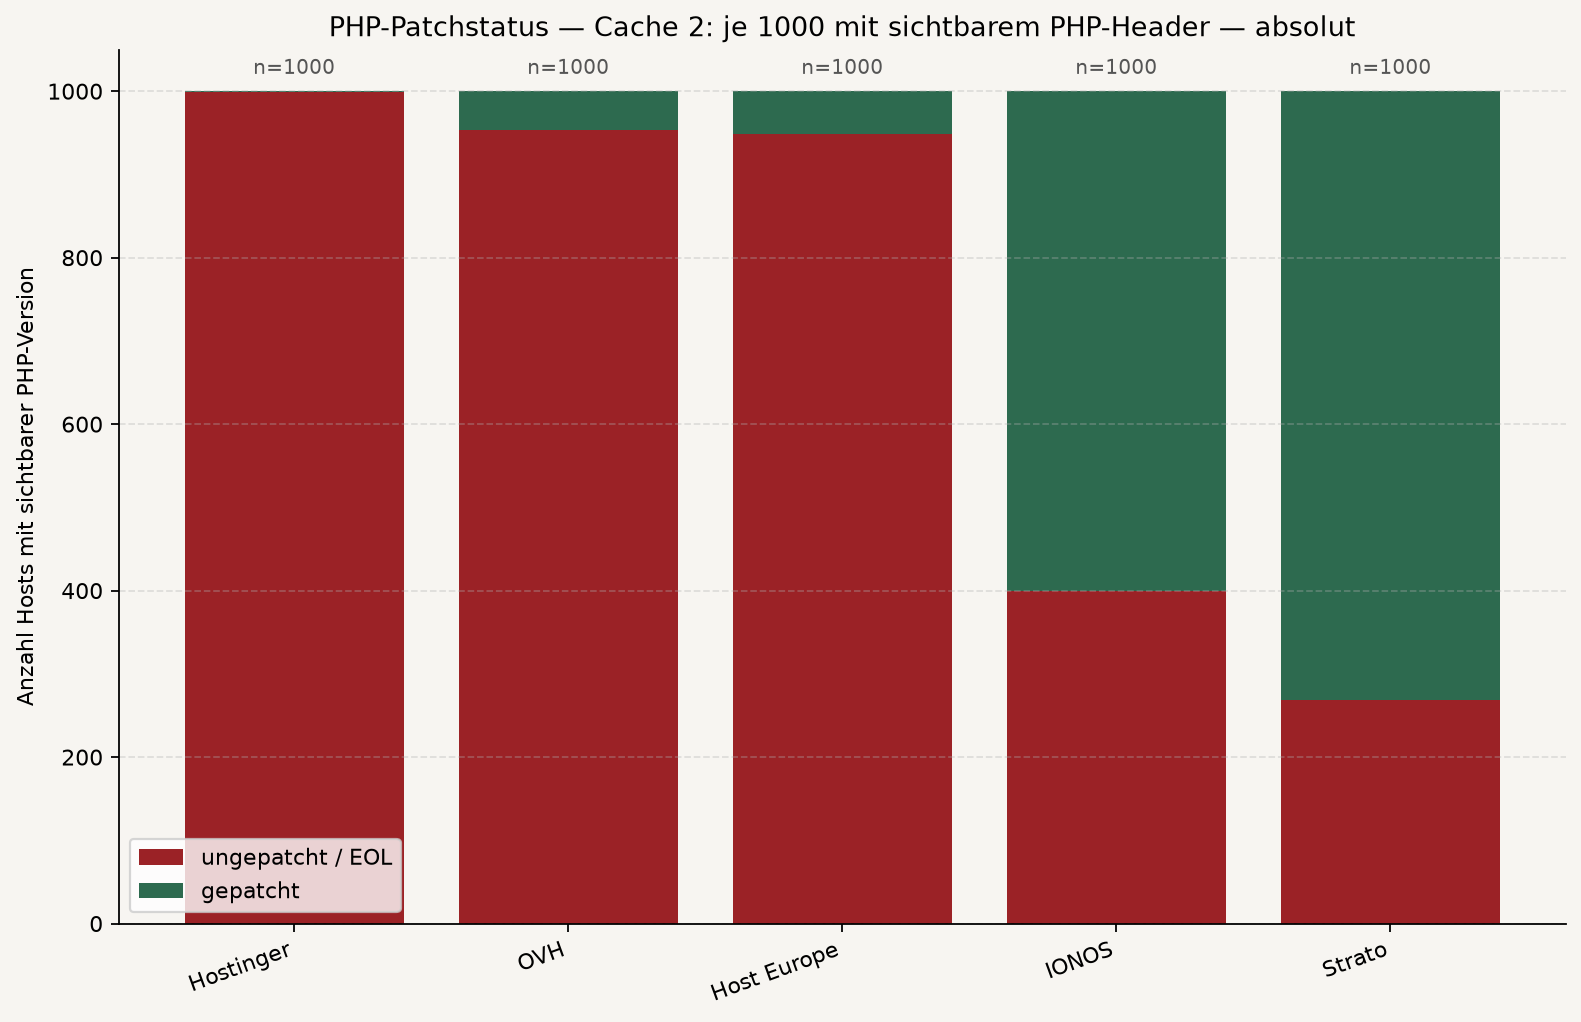
Man sieht sehr gut: Hostinger gehört in dieser Stichprobe zu den Hostern mit fast durchgängig ungepatchten bzw. End-of-Life-Versionen. IONOS und Strato haben dagegen zum Großteil schon gepatcht (in unserer Zählung u. a. ca. 60 % bzw. 73 % gepatcht).
Hinweis zum Timing: Die Fixes sind am 21. Oktober 2026 (nachmittags) öffentlich geworden. Zum Zeitpunkt dieses Beitrags waren also erst ca. 24 Stunden Zeit zum Schließen.
IONOS: Version prüfen – und die Rechnung im Blick
Wenn ihr bei IONOS seid: Schaut explizit nach, ob alle eure Webseiten die neue PHP-Version haben. Bei alten Versionen kann der PHP Extended Support greifen – je nach Version bis etwa 15 € pro Monat (z. B. PHP 7.4/8.0 laut IONOS-Preistabelle). Unsicher, wie ihr das prüft? Meldet euch.
Was Hacker aus diesen Informationen herauslesen können
Um euch ein Gefühl zu geben, was die Lücke unter dem Strich bedeutet: Versetzt euch kurz in den Kopf eines Angreifers. Hacker sind nicht immer Mega-Profis mit riesigem Aufwand – oft lehnen sie sich zurück und lassen die Masse die Arbeit machen.
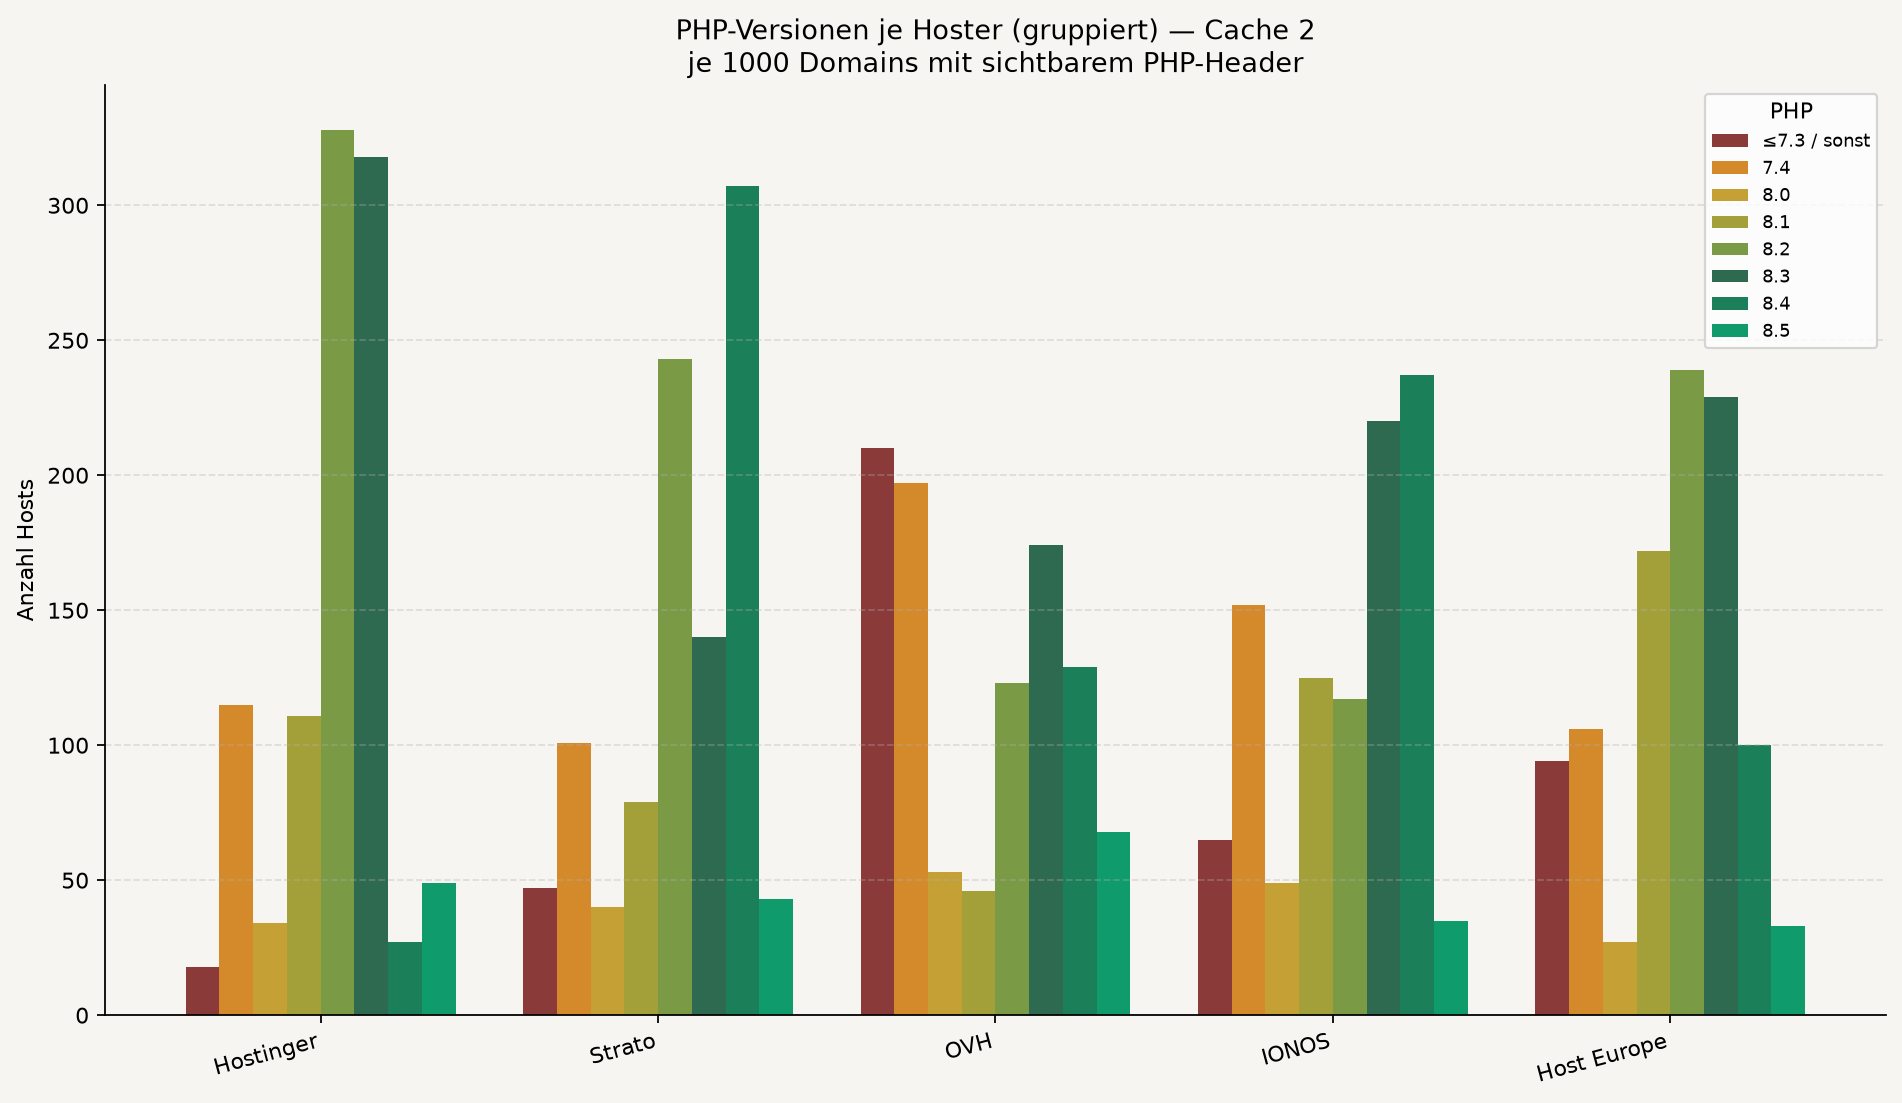
Schaut man sich die Verteilung an, fallen Versionen 8.1 und abwärts auf: Die sind in der Regel outdated und bekommen von der PHP-Community keine Security-Patches mehr.
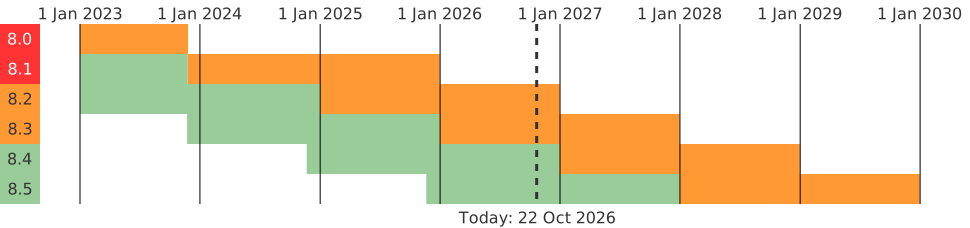
Für Angreifer ist das ein gefundenes Fressen: Viele Domänen unter solchen Hostern tragen ein erhöhtes Risiko für Schwachstellen mit unautorisierter Code-Ausführung.
Für euch heißt das: Prüft eure Webseite. Seid ihr beispielsweise bereits bei 8.3+ mit aktuellem Patch-Level, müsst ihr trotzdem ins Detail – aber ihr seid besser aufgestellt. Unter 8.3 würde ich das – spätestens ab Dezember – als durchaus kritisch einstufen.
Version prüfen lassen?
Wenn ihr das Ganze nochmal prüfen oder einen Fachmann ranlassen wollt – kontaktiert uns gerne.
Zusammengefasst
Viele Admins schwitzen gerade und investieren Nachtstunden, um Systeme auf den neuesten Stand zu bringen. Nichtsdestotrotz: Wenn ihr eine Webseite oder andere Webanwendung öffentlich betreibt, müsst ihr das prüfen und im Überblick behalten.
Sehr viele Domänen sind mittlerweile outdated – und das liegt oft nicht nur am Hoster, sondern auch an euch, wenn die Seite „einfach so“ hinterlegt wurde. Achtet darauf, auf welchen Versionen ihr unterwegs seid. Updated Webseiten – vor allem auch WordPress, weil es ein Angriffsvektor sein kann – und achtet auf die PHP-Version.
Ihr seht auch: Mit genug Daten ist es relativ einfach, massenhaft herauszufinden, welche Domäne die Schwachstelle hat. Genau so würde ich persönlich als Angreifer vorgehen – scannen, filtern, treffergenau zuschlagen.
Fazit
Ich hoffe, der Beitrag hat gezeigt, wie wichtig es ist, Systeme aktuell zu halten – und einen Fachmann am kurzen Draht zu haben, wenn’s brennt.
Das können wir für euch machen
PHP- und Hosting-Versionen prüfen, Patch-Lage einordnen, WordPress und Server absichern – ohne Panik, mit klaren nächsten Schritten.
Methode & Stand
Stichproben aus eigenem Domänen-/Header-Cache (Okt. 2026), nicht die volle 3-Mio.-Masse. „Gepatcht“ = sichtbare PHP-Version entspricht den Security-Releases (u. a. 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12). Stand der Messung: ca. 22. Oktober 2026.
In diesem Sinn!
Cheers,
euer Matze